Как изолировать превью для HTML от модели
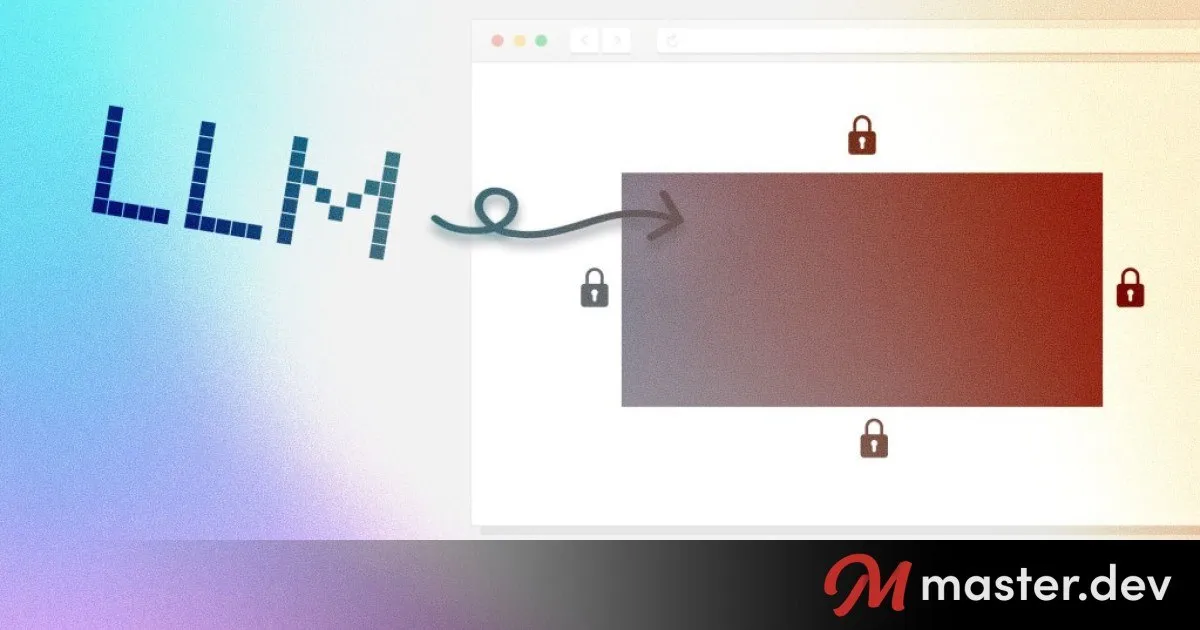
Превью для HTML, сгенерированного моделью, нельзя безопасно рендерить через
Нужны пустой
https://blog.master.dev/building-an-isolated-preview-for-ai-generated-html/
srcdoc без дополнительных ограничений. Такой iframe по умолчанию наследует origin страницы и может читать DOM, storage и cookies, а ещё отправлять запросы наружу.Нужны пустой
sandbox, отдельный origin и CSP с default-src 'none'. allow-scripts можно добавить только если превью действительно должно выполнять скрипты, а allow-same-origin вместе с ним лучше не включать.https://blog.master.dev/building-an-isolated-preview-for-ai-generated-html/